Межсетевой экран Zenator SE Fw
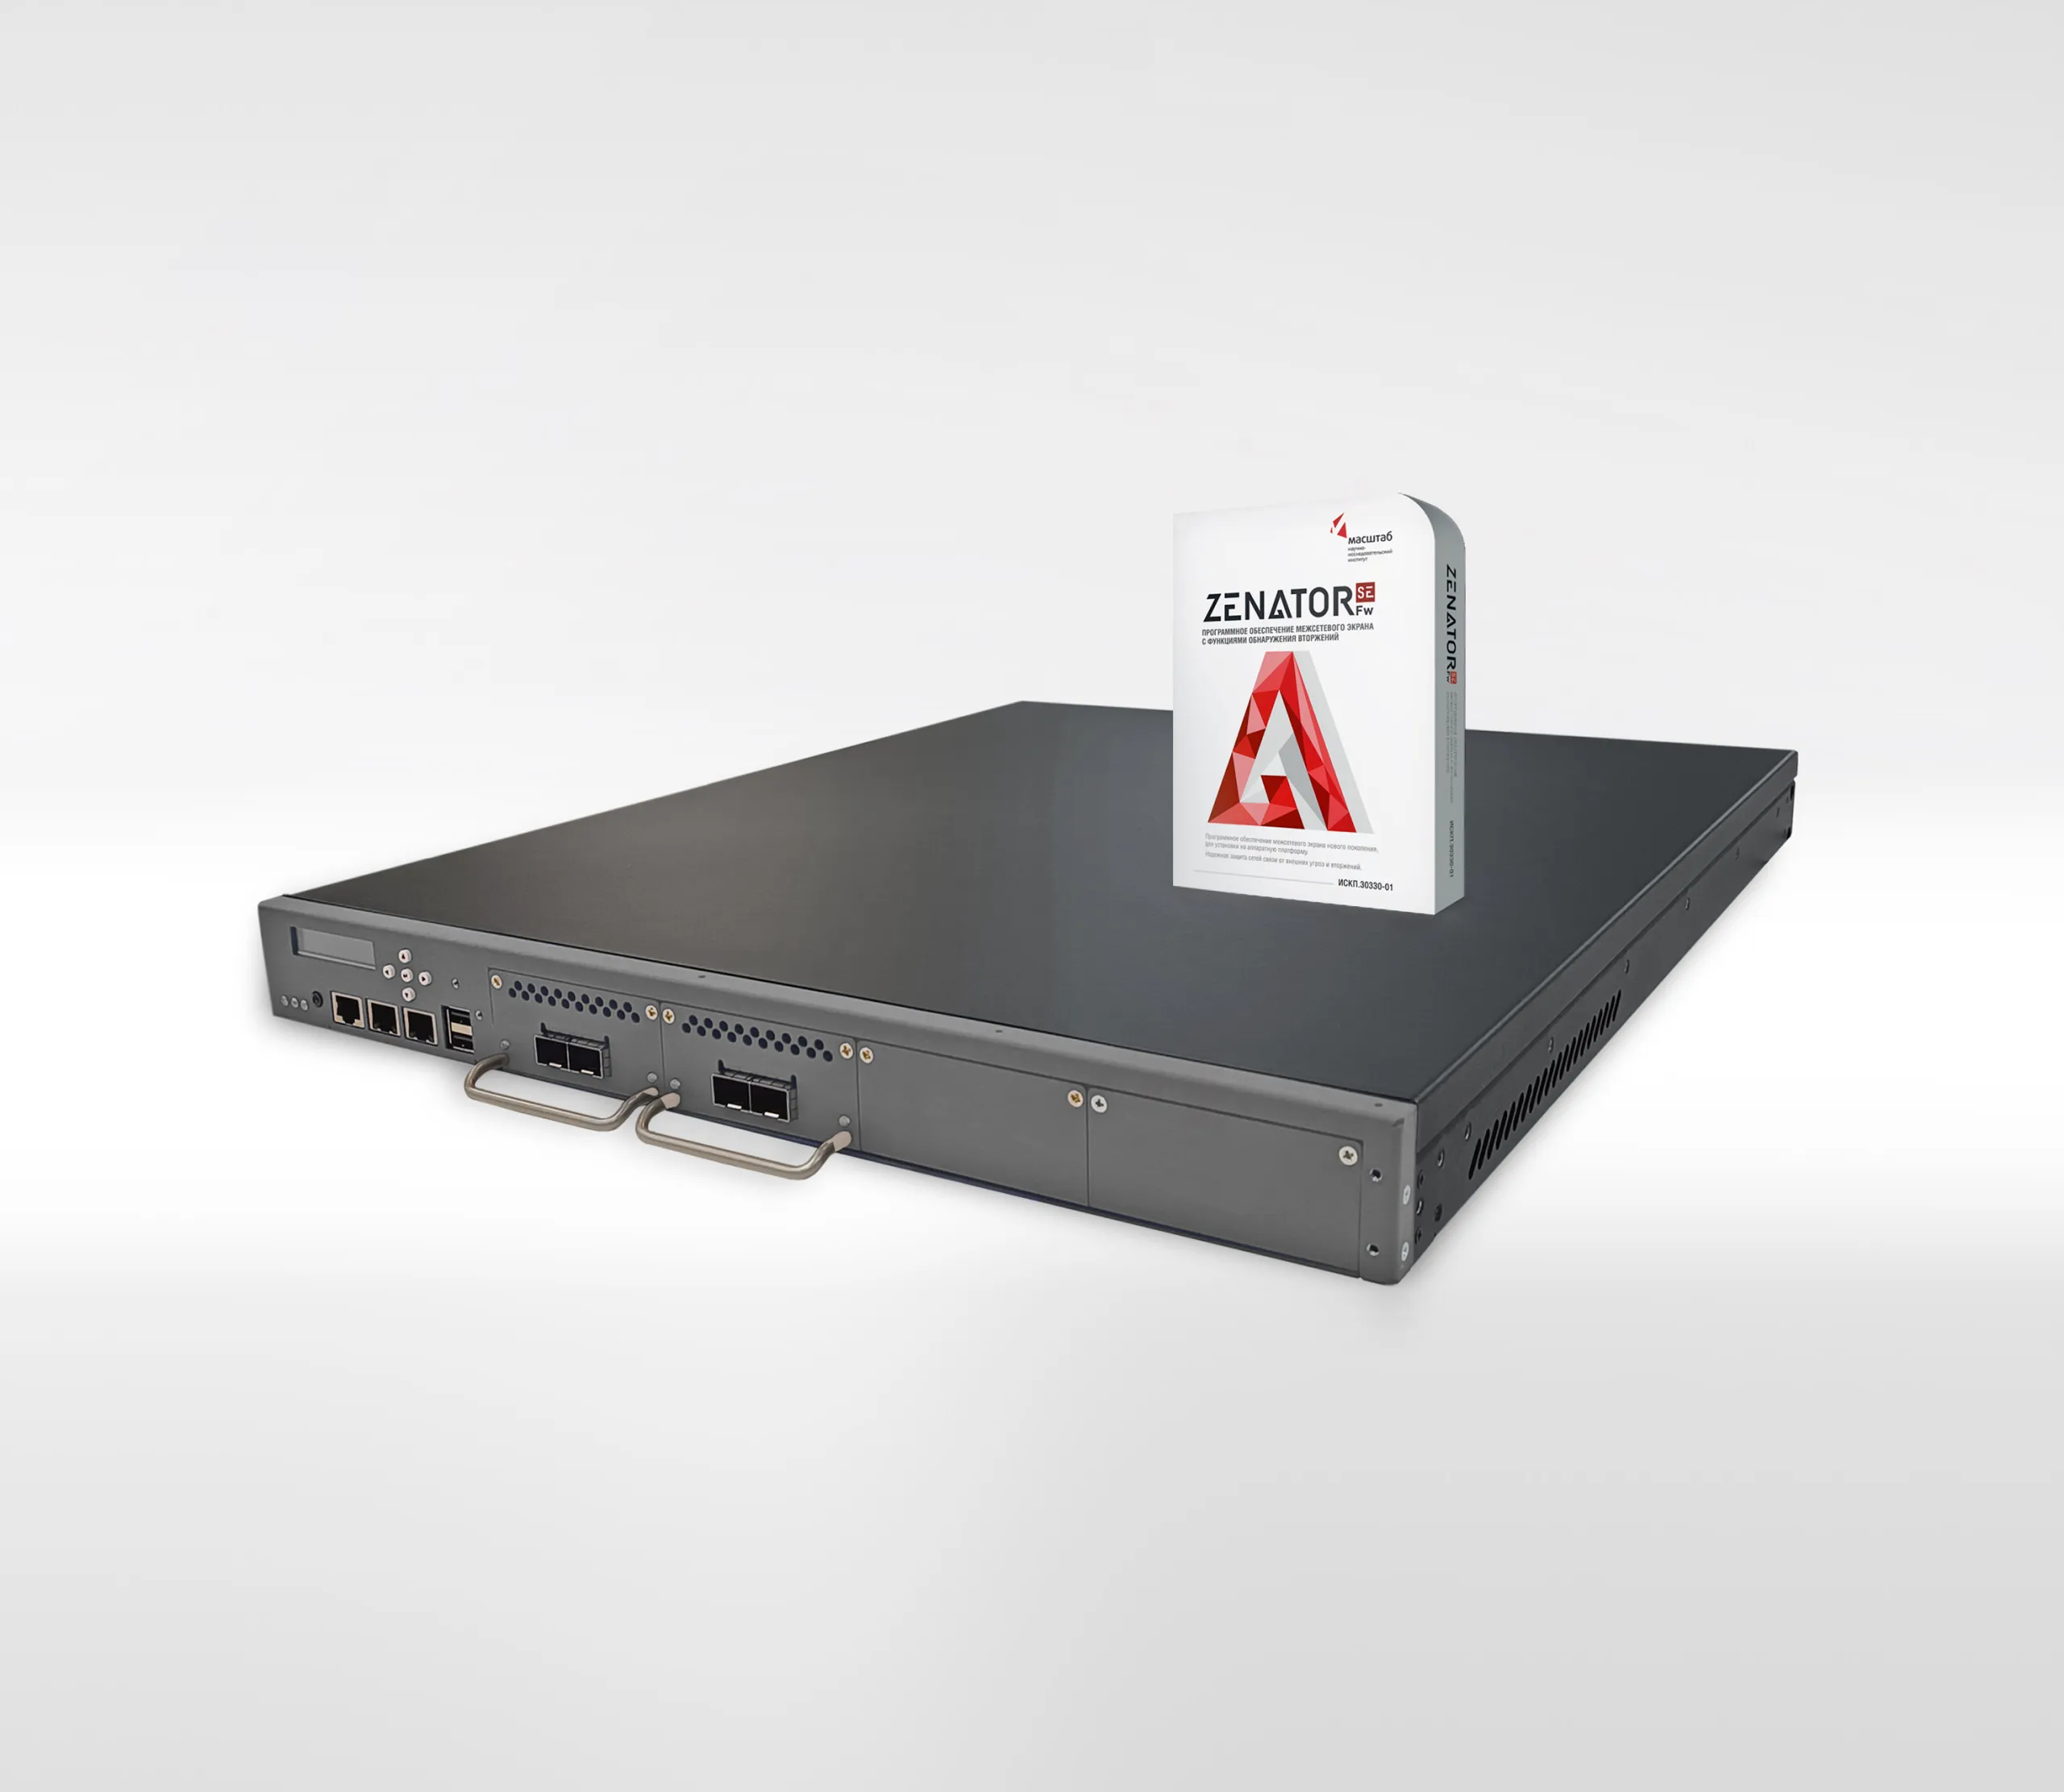
Общая информация
Межсетевое экранирование на основе расширенных правил фильтрации.
Параметры:
- Поддержка технологии Statefull Packet Inspection (фильтрация, учитывающая состояние соединения)
- URL-фильтрация
- Статическая/динамическая/маскарадная трансляция адресов NAT
- Групповая передача данных
- Расширенные возможности маркировки и приоритизации трафика
- Идентификация и аутентификация пользователей
- Система ролевого доступа пользователей
- Поддержка мандатных меток безопасности в поле опций IP-заголовка
- Создание частных виртуальных сетей VPN
- Поддержка VXLAN в режиме "точка-точка"
- Поддержка авторизации RADIUS и LDAP
- Создание тоннелей PPPoE, IPIP, L2TP, IPSec
- Поддержка NAT для VPN-туннелей (NAT-Traversal)
- Система обнаружения вторжений с поддержкой правил Snort
- Возможность написания собственных сигнатур
- Регистрация информации об атаке
- Регулярное обновление базы сигнатур
- Защита от DoS-атак
- Статическая маршрутизация
- Динамическая маршрутизация (протоколы OSPF, RIP, BGP)
- Маршрутизация на основе политик
- Поддержка VLAN IEEE 802.1q и VLAN QinQ IEEE 802.1ad
- Поддержка Qos (Traffic Shaping)
- Поддержка MultiWAN (подключение к нескольким провайдерам)
- Поддержка NAT (SNAT, twice NAT, DNAT)
- встроенный DHCP-сервер с поддержкой режима DHCP-relay
- Трансляция ARP (Proxy ARP), управление размером TCP MSS
- Поддержка IPv4 и IPv6
- DNS-сервер, NTP-сервер
- Дублирование (зеркалирование) трафика на отдельный интерфейс
- Поддержка механизма предотвращения перегрузок ECN
- Балансировка нагрузки, резервирование каналов
- Доступ по протоколам Telnet, SSH
- Локальное управление
- Ролевая модель доступа администраторов
- Журнал регистрации событий
- Возможность тестирования прохождения пакетов
- Автоматическое резервирование по протоколу VRRP
- Мониторинг SNMP
- Ведение Syslog
Функциональные возможности:
- Межсетевое экранирование на основе расширенных правил фильтрации
- Статическая/динамическая/маскарадная трансляция NAT
- Создание виртуальных частных сетей VPN
- Поддержка VLAN IEEE 802.1Q и VLAN QinQ IEEE 802.1ad
- Поддержка технологии VXLAN в режиме «точка-точка»
- Создание тоннелей РРРоЕ, IPIP, GRE, L2TP, IPSec
- Аутентификация сообщений IKE MD5, SHA-1, SHA-2
- Алгоритмы шифрования 3DES, AES, Camellia
- Групповая передача данных
- Динамическая маршрутизация по протоколам RIP, OSPF и BGP
- Расширенные возможности маркировки и приоритизации трафика
- Агрегация сетевых интерфейсов IEEE 802.3ad
- Программное объединение портов по технологии Bridge
- Перенаправление (зеркалирование) трафика
- Идентификация и аутентификация пользователей
- Автоматическое резервирование по протоколу VRRP
- Система обнаружения вторжений с поддержкой правил Snort
- Поддержка мандатных меток безопасности в поле опций IP-заголовка
- Логирование событий атак, событий срабатывания правил, оповещение по E-mail
- Межсетевое экранирование на основе расширенных правил фильтрации
- Статическая/динамическая/маскарадная трансляция NAT
- Создание виртуальных частных сетей VPN
- Поддержка VLAN IEEE 802.1Q и VLAN QinQ IEEE 802.1ad
- Поддержка технологии VXLAN в режиме «точка-точка»
- Создание тоннелей РРРоЕ, IPIP, GRE, L2TP, IPSec
- Групповая передача данных
- Динамическая маршрутизация по протоколам RIP, OSPF и BGP
- Маршрутизация на основе политик
- Расширенные возможности маркировки и приоритизации трафика
- Агрегация сетевых интерфейсов IEEE 802.3ad
- Программное объединение портов по технологии Bridge
- Перенаправление (зеркалирование) трафика
- Идентификация и аутентификация пользователей
- Система ролевого доступа пользователей
- Поддержка авторизации RADIUS и LDAP
- Автоматическое резервирование по протоколу VRRP
- Система обнаружения вторжений с поддержкой правил Snort
- Поддержка мандатных меток безопасности в поле опций IP-заголовка
Местоположение
г. Москва, ул. Брянская д.5
Реализация объекта
Ссылка на извещение
https://pcat.ru/От того же пользователя:
Объявлений пока нет